
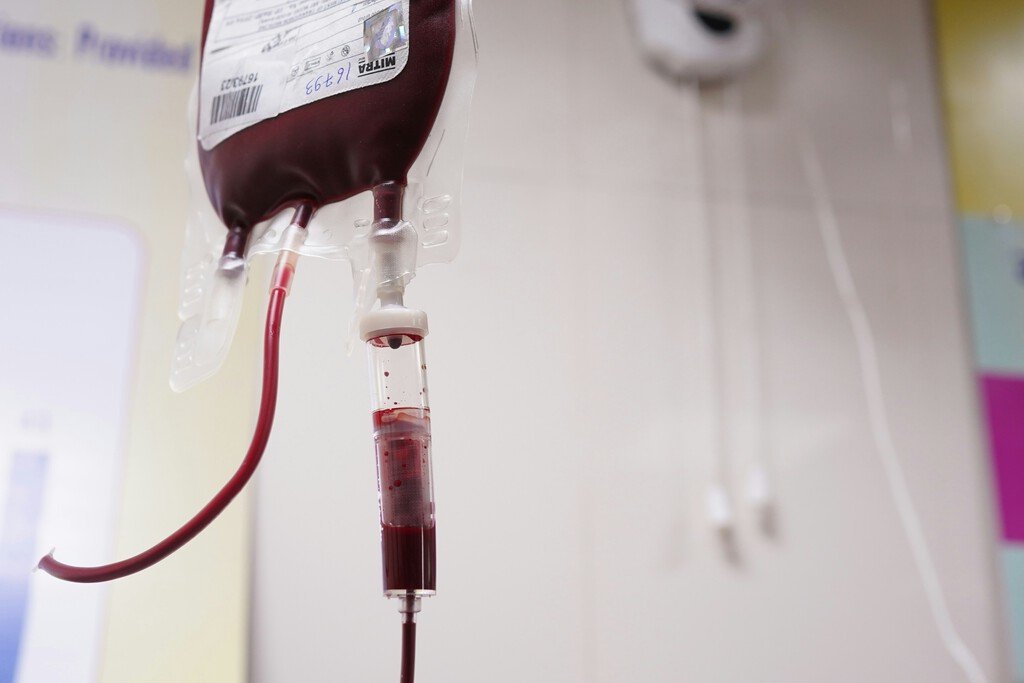
El Gobierno francés confirmó este lunes que el Servicio Nacional de Sangre (EFS) fue blanco de un ciberataque que afectó los congeladores suministrados por la empresa Coolworld. Los hackers no penetraron directamente en los sistemas del EFS, sino que manipularon los equipos de refrigeración, elevando la temperatura de -30°C a 110°C, poniendo en riesgo plasma destinado a transfusiones.
Afortunadamente, las autoridades lograron contener el incidente a tiempo y no se reportó pérdida de muestras ni interrupción en la distribución de sangre. La agencia nacional de ciberseguridad y el Ministerio de Sanidad iniciaron investigaciones conjuntas para identificar a los responsables y determinar si se utilizó inteligencia artificial para vulnerar los dispositivos.
Este hecho sigue a otro ataque reciente en varios supermercados europeos, donde se hackearon cámaras frigoríficas para derretir alimentos. Ambos episodios comparten la misma técnica: alterar los umbrales de temperatura de equipos IoT. La diferencia radica en la criticidad del objetivo; mientras que la comida es un bien de consumo, la sangre es un recurso vital para pacientes que dependen de transfusiones.
Expertos en seguridad advierten que la proliferación de dispositivos conectados ha creado un amplio campo de acción para los cibercriminales. Muchas infraestructuras, como los refrigeradores médicos, siguen operando con protocolos obsoletos y carecen de actualizaciones regulares, lo que las convierte en blanco fácil. La posible participación de IA acelera la detección de vulnerabilidades y la generación de exploits, convirtiendo ataques antes complejos en “pan comido”.
El caso francés subraya la necesidad de revisar y reforzar la ciberseguridad de la infraestructura crítica, especialmente en el sector salud. Autoridades de varios países ya están evaluando la adopción de normas más estrictas para el Internet de las Cosas (IoT) y la implementación de sistemas de monitoreo en tiempo real que alerten sobre variaciones anómalas de temperatura.
De cara al futuro, el Centro Nacional de Ciberseguridad del Reino Unido estima que los ataques impulsados por IA se multiplicarán antes de 2028, apuntando a sistemas esenciales como energía, agua y salud. La lección que deja Francia es clara: ningún dispositivo conectado está exento de riesgo, y la protección debe ampliarse más allá de los datos, abarcando también la integridad física de recursos críticos.
Fuente: xataka