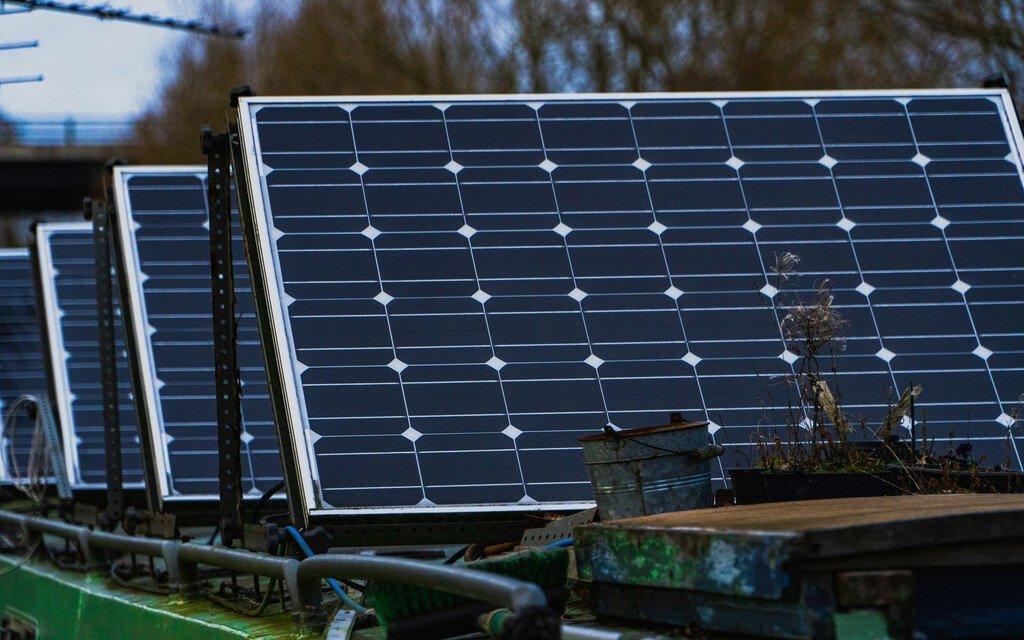
Una investigación conjunta entre la plataforma de ciberseguridad Modat Magnify y el Centro Nacional de Ciberseguridad de los Países Bajos (NCSC‑NL) ha revelado que España lidera, contra su voluntad, el listado de sistemas solares expuestos en la red pública. El estudio, titulado *To See the Wind and the Sun*, analizó 35 países de la Unión Europea, candidatos y miembros de la EFTA, detectando más de 8,500 interfaces sin los mecanismos de protección adecuados.
De ese total, 7,942 corresponden a parques solares y 605 a parques eólicos. En el caso español, 2,766 sistemas solares fueron identificados como accesibles desde internet, lo que representa cerca del 35 % de todas las vulnerabilidades encontradas en el sector solar. Este porcentaje sitúa a España como la nación con mayor número de paneles potencialmente expuestos, mientras que Alemania e Italia lideran en el segmento eólico.
Según Soufian El Yadmani, fundador de Modat y coautor del informe, la magnitud del parque renovable español y la rápida expansión de la capacidad instalada son factores clave. Además, la dispersión de proveedores, la alta rotación de personal técnico y la falta de estándares de seguridad homogéneos habrían contribuido a que muchas interfaces quedaran sin contraseña o con autenticación mínima.
Las consecuencias de una posible intrusión son alarmantes. Un atacante podría detener, reiniciar o reprogramar una turbina o un conjunto de paneles simplemente conectándose a la interfaz web vulnerable. En el estudio se demostró que era factible acceder a controladores industriales y consultar en tiempo real la producción eléctrica y la ubicación de los equipos, lo que abre la puerta a sabotajes o manipulaciones de la red energética.
No obstante, los investigadores aclaran que exposición no equivale a ataque. Hasta la fecha no se registran incidentes confirmados que hayan comprometido los 2,766 sistemas españoles. El informe advierte, sin embargo, que un acceso no autorizado podría generar impactos a escala nacional, afectando la estabilidad del suministro eléctrico.
Ante este panorama, Modat y el NCSC‑NL recomiendan retirar de la red pública todas las interfaces de gestión, limitar el acceso a proveedores autorizados y reforzar los controles manuales en caso de incidentes. La falta de datos precisos sobre cuántos sistemas están realmente expuestos sugiere que la cifra reportada es solo la punta del iceberg, lo que subraya la urgencia de adoptar medidas de ciberseguridad más estrictas en el sector de energías renovables.
Fuente: xataka