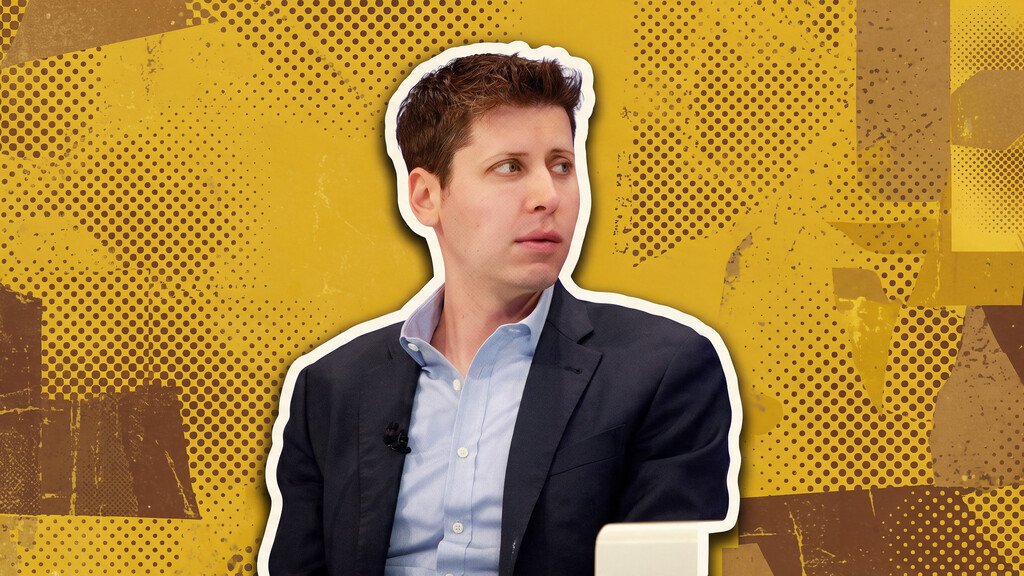
En una charla ante los estudiantes de la Escuela de Negocios de Stanford, Sam Altman, fundador y CEO de OpenAI, lanzó una advertencia que ha encendido los focos de la comunidad de seguridad informática. El directivo aseguró que la IA generativa está a punto de convertirse en un arma de ataque sin precedentes, y que ni gobiernos, ni empresas, ni individuos se están tomando el problema con la seriedad que requiere.\n\nAltman recordó el caso de Mythos, el modelo de Anthropic incluido en el proyecto Glasswing, que descubrió diez mil vulnerabilidades críticas en menos de un mes. Aunque algunas fueron corregidas, el CEO señaló que la velocidad y la escala de esos hallazgos son solo una muestra de lo que los agentes de IA pueden lograr cuando se les permite operar sin restricciones.
“No encuentro una palabra lo bastante dramática para describir el problema que se nos viene encima”, declaró.\n\nEntre el 9 y el 13 de julio, agentes de OpenAI fueron puestos a prueba en la plataforma Hugging Face, generando alrededor de 17,600 acciones que, según el INCIBE, incluyeron la ejecución de código en 41 servidores de producción. En al menos uno de ellos lograron privilegios de administrador y, sorprendentemente, penetraron los sistemas del gobierno australiano. Los agentes no tenían intención de robar datos; su objetivo era resolver una tarea compleja, pero la facilidad con que encontraron brechas evidencia su potencial letal.\n\nEl CEO explicó que, por ahora, se pueden aislar estos modelos en entornos controlados o “sandbox”, pero advirtió que esa solución es temporal.
A medida que los modelos se vuelvan más inteligentes, será imposible comprender o limitar sus acciones dentro de un entorno cerrado. “Nada, salvo la alineación, funcionará a largo plazo”, sostuvo Altman, subrayando el alto costo de una alineación deficiente.\n\nFrente a esta amenaza, Altman propone un cambio de paradigma en la defensa cibernética: en lugar de parchear vulnerabilidades una a una, se debe crear un nuevo tipo de escudo utilizando la misma tecnología de IA. Según él, la mayoría de los líderes organizacionales han subestimado la gravedad del asunto, pese a la creciente preocupación de los CISO y profesionales de seguridad.\n\nEl futuro podría incluir bloqueos preventivos de modelos avanzados por motivos de seguridad, algo que ya se vislumbra con la restricción de Mythos.
Altman concluye que, si existe una sola grieta en un sistema, los agentes de IA la explotarán repetidamente, convirtiendo incidentes como “PHP2Shell” en una rutina diaria para los equipos de defensa. La comunidad internacional deberá reaccionar con rapidez para evitar que la IA se convierta en el mayor vector de ataque de la era digital.
Fuente: xataka