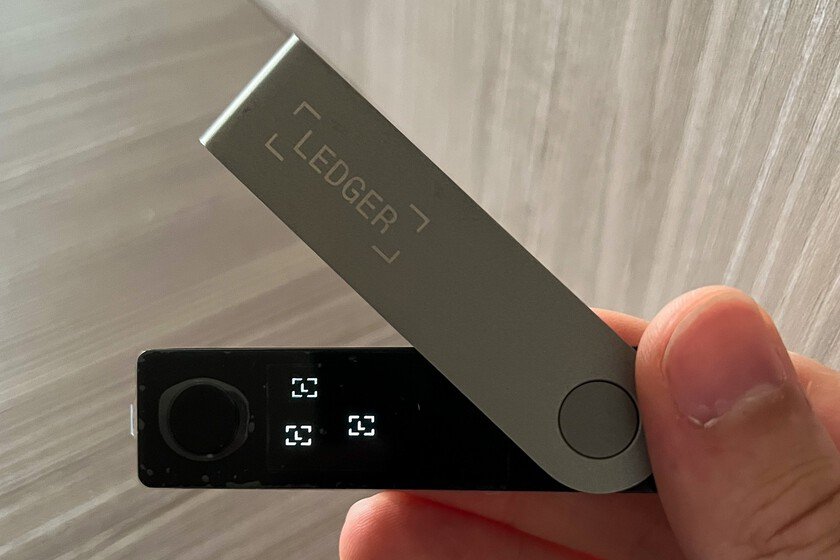
Los usuarios de monederos de hardware Ledger reportaron el 9 de octubre la desaparición de sus fondos sin autorización alguna. Las denuncias, originadas en el sudeste asiático, apuntan a una pérdida total de alrededor de 102 millones de dólares provenientes de 324 dispositivos comprometidos en seis blockchains diferentes. El fabricante vinculó los casos a CryptoBilis, distribuidor autorizado en Malasia, Indonesia y Filipinas, y confirmó la presencia de un implante físico no autorizado en al menos uno de los aparatos afectados, aunque no ha validado la cifra total de la estafa.
Un monedero de hardware no almacena criptomonedas; guarda las claves privadas que permiten mover los fondos en la cadena de bloques. Durante la configuración, el Ledger Nano X muestra una frase de recuperación de 24 palabras, esencial para restaurar el acceso en caso de pérdida. Investigadores descubrieron que ciertos dispositivos habían sido modificados con circuitos adicionales que interceptaban esa frase y la enviaban a través de un módulo LTE y una antena eSIM a los atacantes, quienes podían reconstruir las claves y vaciar los monederos desde cualquier ubicación.
La alteración era prácticamente invisible. Joe Grand y Tibane Labs identificaron componentes extra que se conectaban a la pantalla del dispositivo, capturando cada carácter ingresado. El sistema de verificación “Genuine Check” de Ledger solo inspecciona el chip de seguridad interno y no detecta elementos externos añadidos, lo que permite que un dispositivo manipulado pase la prueba y funcione con normalidad. Ledger ha señalado que no encontró indicios de una brecha en sus servidores o servicios, lo que sugiere que el ataque se originó exclusivamente en la manipulación física de unidades específicas.
Los indicios de la vulnerabilidad surgieron en agosto de 2025, cuando Grand detectó componentes extraños en un monedero vendido en Tailandia. En marzo de 2026 comunicó sus hallazgos a Ledger, pero la amenaza evolucionó: Mark Karpelès de Tibane Labs encontró versiones más sofisticadas con circuitos flexibles camuflados, lo que indica un trabajo cada vez más elaborado por parte de los perpetradores, aunque no se ha probado que todos los dispositivos modificados pertenezcan al mismo grupo.
Ante la investigación en curso, Ledger recomendó a los compradores de CryptoBilis en los 90 días previos a la alerta que no inicien la configuración del dispositivo. A quienes ya lo configuraron, aconsejó transferir los fondos a un nuevo monedero con una frase de recuperación distinta y revisar la integridad física del hardware. Otros fabricantes, como Trezor, anunciaron refuerzos en sus cadenas de suministro para evitar manipulaciones similares.
Hasta el momento no se ha identificado a los responsables ni se conoce el número exacto de unidades comprometidas. La situación pone en relieve la importancia de inspeccionar no solo el software, sino también el hardware de los dispositivos de custodia de criptoactivos, y plantea nuevos retos para la seguridad en el ecosistema de las finanzas digitales.
Fuente: Xataka