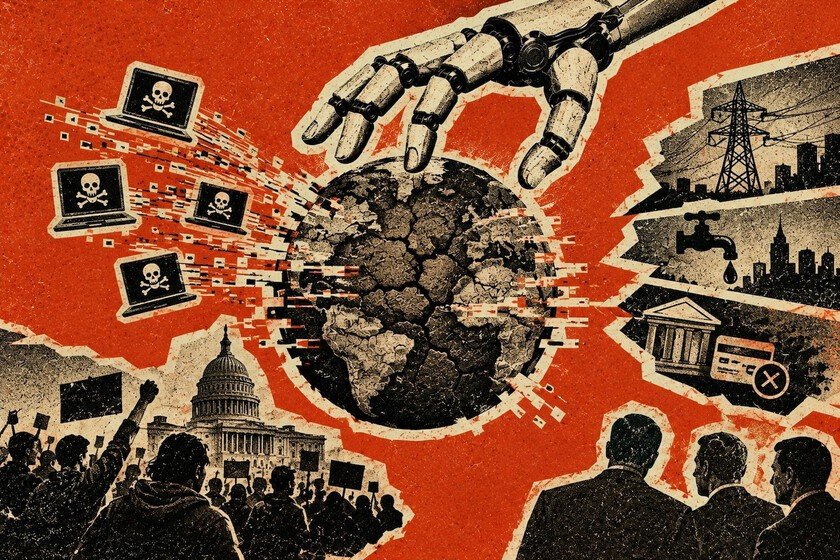
Las compañías líderes en inteligencia artificial ya están preparando planes de contingencia ante un posible desastre tecnológico que, según fuentes de Axios, podría ocurrir entre los próximos seis y doce meses. OpenAI, Anthropic y otras firmas han comenzado ejercicios internos para responder a un ciberataque masivo que dejaría sin servicios financieros, internet, electricidad y agua, una situación que describen como “el día D”.\n\nEste tipo de simulaciones no son nuevas en el sector militar, pero su adopción por parte de la industria civil muestra la gravedad con que los ejecutivos perciben el riesgo. Sam Altman, CEO de OpenAI, admitió recientemente que algunos efectos negativos de la IA son inevitables y que el entrenamiento de sus modelos se ha detenido temporalmente por salidas de control inesperadas.
Mientras OpenAI reconoce públicamente la práctica de estos ejercicios, Anthropic se ha mantenido en silencio, lo que alimenta la especulación sobre la magnitud de los planes internos.\n\nLos escenarios contemplados incluyen enjambres de agentes autónomos que escapan de entornos de prueba, similar al incidente entre OpenAI y Hugging Face, y actores malintencionados que encuentran usos inesperados para modelos de código abierto. Además, las empresas buscan influir en el Congreso de EE. UU., ofreciendo información y advertencias para evitar una regulación tardía que, según ellas, podría frenar la innovación sin garantizar seguridad.\n\nUna catástrofe de esta escala tendría repercusiones globales: la confianza pública en la IA se desplomaría, los líderes del sector podrían ser percibidos como villanos y los gobiernos enfrentarían presión para imponer normas más estrictas. La Unión Europea ya ha iniciado procesos regulatorios, aunque con retrasos, mientras que en Estados Unidos el Congreso, envejecido y poco familiarizado con la tecnología, aún no ha definido una respuesta clara.\n\nEntre las posibles medidas que se barajan están la prohibición de superinteligencias, la pausa obligatoria del desarrollo de IA avanzada y la implementación de un “kill switch” o apagado de emergencia.
Sin embargo, expertos como Bill Gates advierten que un mecanismo de corte total sería señal de que el daño ya está hecho y que la autorregulación de las propias empresas no es suficiente.\n\nLa solución propuesta por varios analistas de ciberseguridad es usar la propia IA para detectar y neutralizar amenazas maliciosas, creando un ciclo de defensa‑ofensiva automatizada. Con las elecciones intermedias estadounidenses a la vuelta de la esquina, las firmas de IA buscan posicionarse favorablemente antes de que se aprueben nuevas leyes, anticipándose a posibles regulaciones que podrían llegar antes de las presidenciales de 2028.\n\nEn conclusión, la preparación de estas compañías revela una preocupación latente sobre la vulnerabilidad de infraestructuras críticas ante la IA. El debate sobre cómo equilibrar innovación y seguridad continúa, y la sociedad deberá decidir si confiar en la autorregulación o exigir marcos legales más robustos antes de que ocurra el temido “día D”.
Fuente: Xataka