Internet parece funcionar sin problemas, pero una vulnerabilidad reciente en PHP ha puesto en alerta a miles de sitios. El lenguaje, usado en el 69,3% de los servidores web identificables, presenta dos fallas críticas (CVE-2026-109618 y CVE-2026-109619) que permiten la ejecución remota de código sin autenticación. Las autoridades de ciberseguridad recomiendan actualizar de inmediato o, en caso de no poder hacerlo, retirar los servicios afectados de línea.
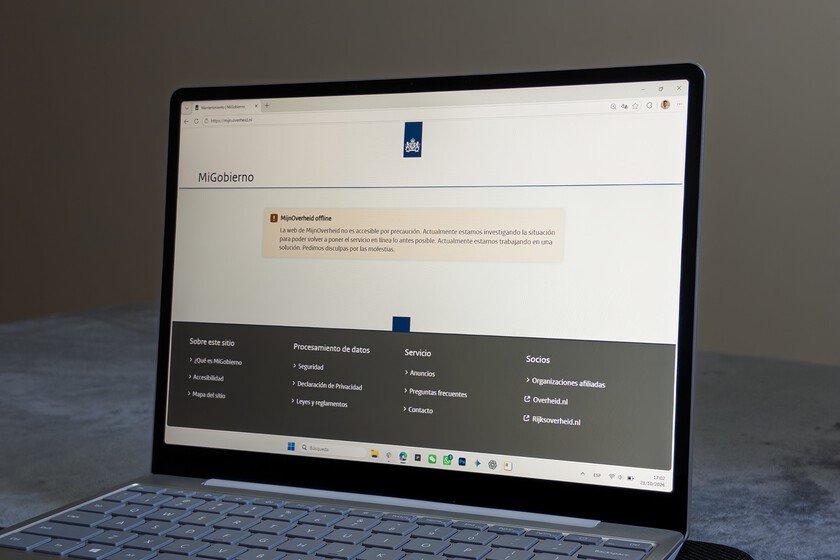
En Europa, la medida ha sido tomada por varios países. Administraciones de Países Bajos, Finlandia, Dinamarca y Francia han desconectado temporalmente portales y plataformas públicas, mostrando mensajes de mantenimiento o errores 503. La decisión, poco usual, responde a la imposibilidad de aplicar los parches de PHP en el corto plazo y al riesgo de que atacantes exploten la vulnerabilidad para tomar control de los servidores.
PHP actúa en el lado del servidor, generando contenido dinámico, consultando bases de datos y ejecutando lógica antes de que la página llegue al navegador. Por eso, una brecha en su manejo de errores de memoria puede comprometer todo el entorno del sitio. Si un atacante envía una petición especialmente diseñada, el servidor vulnerable puede ejecutar código arbitrario, lo que abre la puerta a la instalación de malware, robo de datos o sabotaje de servicios.
Cloudflare ha confirmado que ya detecta tráfico malicioso dirigido a clientes expuestos a estas fallas, y los atacantes están modificando sus cargas para evadir defensas. Sin embargo, no se ha confirmado que los sitios europeos desconectados hayan sido realmente comprometidos; la medida preventiva busca evitar cualquier posible intrusión.
El fabricante de PHP lanzó versiones corregidas para las ramas 8.2, 8.3, 8.4 y 8.5. No obstante, la fragmentación del ecosistema dificulta la rápida adopción: muchas instalaciones dependen de proveedores de hosting o de versiones LTS que tardan en actualizarse. Además, la responsabilidad del parcheo recae en administradores de sistemas, no siempre en los dueños de los sitios.
Mientras tanto, usuarios de todo el mundo pueden experimentar interrupciones en sitios populares que usan WordPress, el CMS que alimenta casi el 40% de la web y que depende de PHP. La recomendación para los administradores es aplicar los parches, habilitar mitigaciones temporales y revisar logs en busca de actividad sospechosa. La comunidad tecnológica sigue vigilando la evolución del ataque y la respuesta de los proveedores de servicios.
Fuente: Xataka