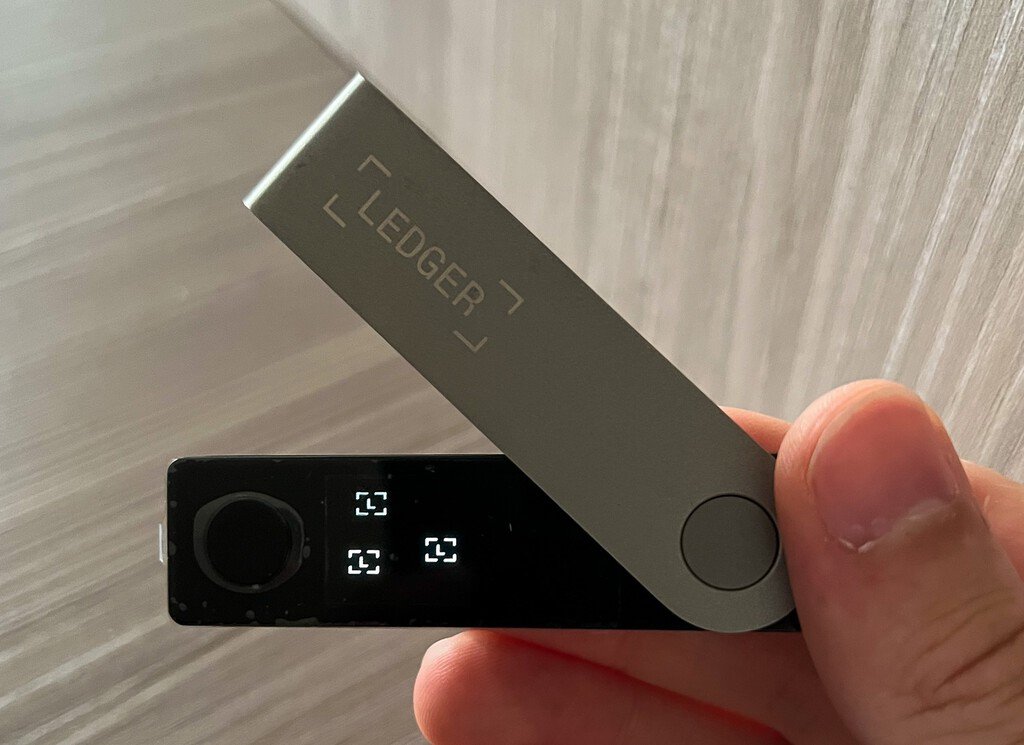
El pasado 9 de octubre surgieron las primeras denuncias desde el sudeste asiático de usuarios de monederos Ledger que veían desaparecer sus fondos sin autorización. Las pérdidas, que según la firma de análisis Bitquery ascienden a aproximadamente 102 millones de dólares, afectaron a 324 dispositivos en seis blockchains distintas. Ledger vinculó los casos al distribuidor autorizado CryptoBilis, activo en Malasia, Indonesia y Filipinas, y confirmó la existencia de al menos un implante físico no autorizado en uno de los monederos afectados, aunque no ha validado la cifra total robada.
Los monederos físicos no almacenan criptomonedas; simplemente guardan las claves privadas que permiten mover los activos en la cadena de bloques. Al iniciar un Ledger Nano X, el usuario recibe una frase de recuperación de 24 palabras que, de perderse, permite reconstruir esas claves. El ataque consistió en añadir circuitos clandestinos al dispositivo que capturaban esa frase durante la configuración y la enviaban a través de un módulo LTE y una antena integrada, permitiendo a los delincuentes acceder a los fondos desde otro equipo.
Investigaciones de los expertos Joe Grand y Tibane Labs revelaron que los componentes extra fueron diseñados para pasar desapercibidos a simple vista. El sistema “Genuine Check” de Ledger verifica la integridad del chip de seguridad, pero no inspecciona componentes externos, lo que permitió que los dispositivos manipulados superaran la prueba y funcionaran como si fueran originales. El fabricante francés asegura que no se ha detectado ninguna vulnerabilidad en sus servidores o software, señalando que la amenaza proviene de una alteración física de unidades específicas.
El problema no es nuevo. En agosto de 2025, Grand empezó a examinar monederos tras la denuncia de un comprador tailandés que encontró piezas extrañas. En marzo de 2026 comunicó sus hallazgos a Ledger, pero la evolución continuó: Mark Karpelès de Tibane Labs detectó versiones más sofisticadas con circuitos flexibles camuflados, lo que sugiere una campaña de sabotaje cada vez más refinada, aunque aún no se ha probado que todas provengan del mismo grupo.
Ante la gravedad del caso, Ledger recomendó a los compradores de CryptoBilis en los últimos 90 días que no inicien la configuración de los dispositivos y, a quienes ya lo hicieron, que migren sus fondos a un nuevo monedero con una frase de recuperación distinta. La empresa también está reforzando sus controles contra manipulaciones físicas, mientras competidores como Trezor anuncian medidas preventivas en sus cadenas de suministro.
Hasta el momento no se ha identificado a los responsables ni se conoce el número exacto de unidades comprometidas. La investigación sigue abierta y plantea serias preguntas sobre la seguridad de los dispositivos de hardware wallet, que hasta ahora se consideraban una de las barreras más robustas contra el robo de criptoactivos.
Fuente: xataka