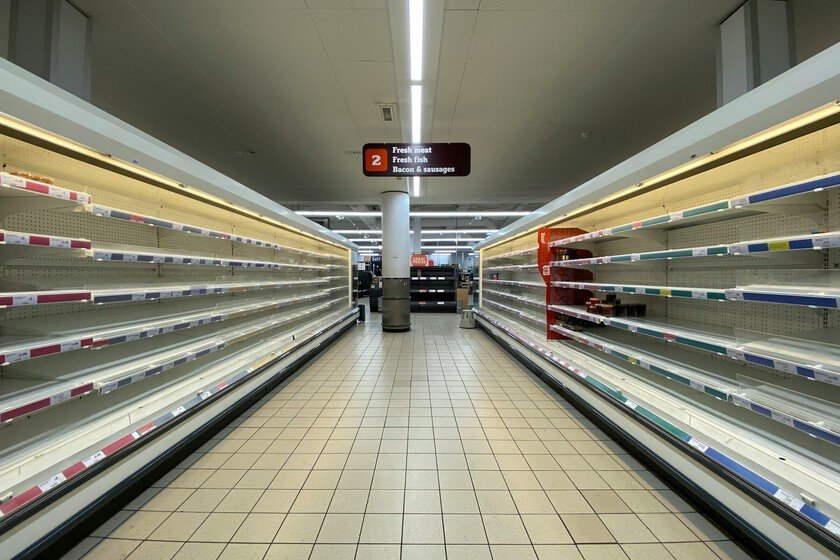
Durante la madrugada del domingo 11 al lunes 12 de octubre, varios supermercados de Francia sufrieron un ataque informático que comprometió los sistemas de control de sus frigoríficos. Según informes de AFP y Reuters, los cibercriminales lograron acceder de forma remota a los controladores que regulan la temperatura y los ciclos de descongelación, provocando que algunos equipos alcanzaran hasta 50 °C durante varias horas. Las cadenas más afectadas fueron Intermarché, E.Leclerc, Coopérative U y Carrefour, que reportaron entre 150 y 300 establecimientos con problemas de refrigeración.
Los controladores comprometidos no solo monitorizan la temperatura, sino que también gestionan funciones críticas como el descongelado automático. Al activar a distancia este proceso, los atacantes provocaron un sobrecalentamiento interno que arruinó gran parte de los alimentos almacenados. La pérdida de mercancía obligó a las empresas a desechar productos perecibles para evitar riesgos sanitarios, generando un impacto económico significativo y una potencial amenaza para la seguridad alimentaria de los consumidores.
Una de las claves de la investigación es la antigüedad de los dispositivos involucrados. Danfoss, fabricante de los modelos AK‑SM800 y AK‑SC355, confirmó que estos equipos ya no reciben actualizaciones de seguridad y había advertido previamente sobre vulnerabilidades explotadas en ataques a supermercados de Rusia e Israel en 2022. Aunque existe una vulnerabilidad conocida bajo el código CVE‑2025‑41450, ésta afecta a una serie diferente de controladores y, hasta el momento, no se ha probado su uso en el caso francés.
La Fiscalía de París ha abierto una investigación para identificar a los responsables y determinar la magnitud de los daños. Además, el primer ministro Sébastien Lecornu encargó a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) que analice el incidente. La ANSSI ya detectó una brecha en el software de Danfoss, pero aún no confirma si fue la vía de acceso utilizada por los atacantes. Francia también está coordinando esfuerzos con otros países europeos para prevenir posibles repercusiones transfronterizas.
Mientras tanto, el grupo neerlandés Ahold Delhaize informó de un incidente independiente en sus operaciones europeas. En los Países Bajos, la cadena Albert Heijn experimentó interrupciones en su sitio web, aplicación y entregas a domicilio; en Bélgica, Delhaize desconectó preventivamente parte de sus sistemas internos y su centro de atención al cliente quedó fuera de servicio. Hasta la fecha, no se ha encontrado vínculo entre estos problemas y el ciberataque a la refrigeración en Francia.
Este episodio subraya la creciente convergencia entre ciberseguridad y el mundo físico. Un ataque que parece abstracto en la pantalla puede traducirse en alimentos destruidos, pérdidas económicas y riesgos para la salud pública. La situación invita a las empresas a revisar y actualizar sus infraestructuras críticas, especialmente los dispositivos de control industrial que, aunque poco visibles, son esenciales para la vida cotidiana.
Fuente: Xataka