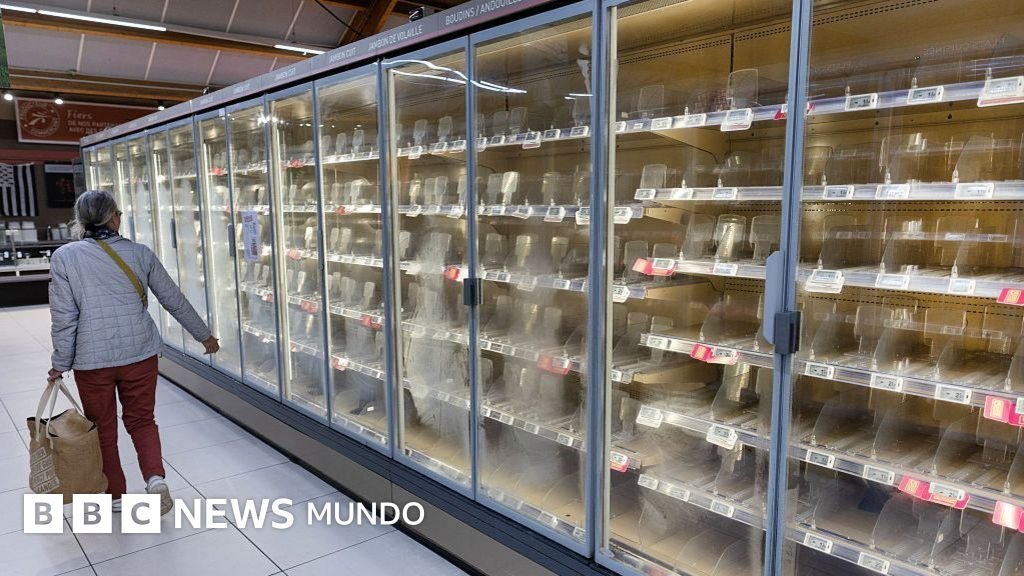
Cientos de supermercados en Francia fueron víctimas de un ciberataque que tomó el control del software de sus sistemas de refrigeración, elevando la temperatura de neveras y congeladores hasta 50°C. El sabotaje provocó la pérdida de alimentos frescos y congelados, generando un daño económico estimado en varios millones de euros. Las cadenas más afectadas incluyen Coopérative U, Intermarché, Netto, Carrefour, Monoprix y E.Leclerc, que reportaron que más de 400 tiendas fueron impactadas en un país que cuenta con alrededor de 15,000 establecimientos de este tipo.
Según declaraciones de los directivos, los piratas informáticos accedieron al programa de gestión remota desarrollado por la empresa danesa Danfoss, la cual permite regular la temperatura de los equipos a distancia. En la noche del domingo al lunes, los atacantes ordenaron que los congeladores se calentaran y mantuvieran esa temperatura durante varias horas, superando el proceso normal de descongelación nocturna. Danfoss señaló que los modelos comprometidos eran antiguos y que su software de seguridad no podía actualizarse, pese a haber advertido previamente a sus clientes sobre la vulnerabilidad.
El impacto inmediato fue la expulsión de aire caliente de los pasillos, lo que obligó a los gerentes a retirar rápidamente los productos en riesgo. En algunos casos se registraron pequeños incendios y la interrupción total de vitrinas de productos frescos. Intermarché informó que descartó todo lo que estuvo a 50°C durante seis horas, mientras que Monoprix retiró de la venta el 5% de sus tiendas afectadas. En Alsacia, dos supermercados reportaron pérdidas conjuntas de 270,000 euros, una cifra que sugiere que el daño total a nivel nacional podría ascender a varios millones.
Las autoridades francesas abrieron una investigación de ciberdelincuencia, calificando el hecho como “ciberataque a gran escala contra los refrigeradores de varias de las principales cadenas de supermercados”. El comisario europeo de Agricultura y Alimentación, Christophe Hansen, denunció que convertir los alimentos en arma es una amenaza real y pidió mayor atención a la seguridad alimentaria. Por su parte, Dominique Schelcher, director ejecutivo de Coopérative U, aseguró que el personal está totalmente movilizado y trabajando con especialistas para restablecer la operatividad lo antes posible.
Danfoss reiteró su compromiso con la seguridad de sus sistemas y recomendó a sus clientes mantener actualizados los equipos compatibles. Sin embargo, la falta de actualizaciones en modelos viejos dejó una brecha que los atacantes explotaron. Este episodio subraya la vulnerabilidad de la infraestructura crítica de suministro alimentario frente a ciberamenazas, y plantea la necesidad de reforzar la ciberseguridad en sectores esenciales.
Mientras las cadenas intentan reponer los estantes y recuperar la confianza de los consumidores, el caso sirve de alerta para toda la industria minorista europea, que deberá invertir en tecnologías más robustas y protocolos de respuesta ante incidentes para evitar que un ataque similar vuelva a comprometer la cadena de frío y la seguridad de los alimentos.
Fuente: Bbc