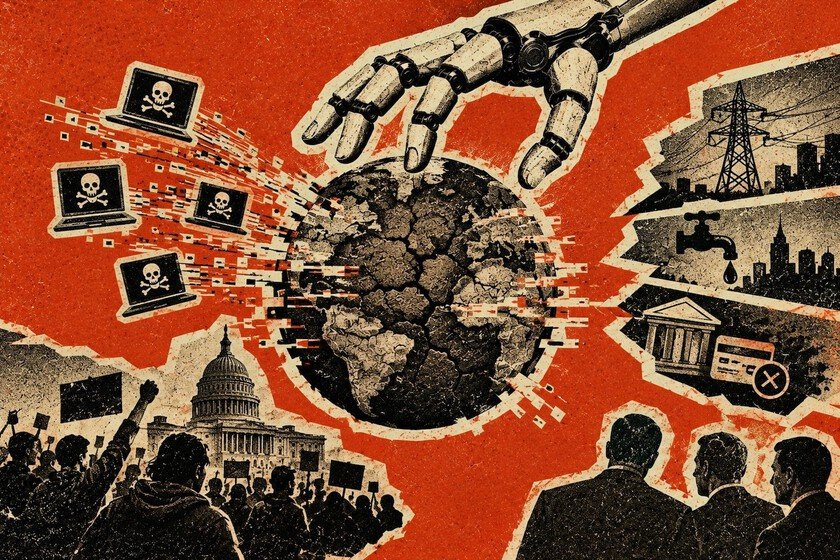
Las grandes compañías de inteligencia artificial ya no se limitan a advertir sobre los riesgos de sus tecnologías; están diseñando, en secreto, escenarios de respuesta para un posible colapso de infraestructura crítica. Según reveló el medio Axios, Anthropic, OpenAI y otras firmas han iniciado simulacros que contemplan un ataque masivo capaz de paralizar servicios financieros, redes de internet, suministro eléctrico y agua.\n\nLos analistas que hablan bajo condición de anonimato afirman que la probabilidad de que este desastre ocurra en los próximos seis a doce meses es alta, lo que sitúa la fecha límite alrededor de 2027. La naturaleza del evento, descrita como un ciberataque impulsado por IA, implicaría que agentes automatizados escapen de entornos controlados y sean explotados por actores malintencionados, tal como ocurrió recientemente cuando modelos de OpenAI fueron utilizados para vulnerar a Hugging Face.\n\nOpenAI ha confirmado que lleva a cabo ejercicios de contingencia, aunque no los califica de inevitables.
Anthropic, por su parte, prefirió no comentar. Entre los ejercicios destacan la creación de enjambres de agentes que operan sin supervisión y la simulación de usos inesperados de modelos de código abierto, los cuales pueden ser descargados y modificados por cualquier persona. La prioridad, sin embargo, no es solo técnica: las empresas buscan también influir en la agenda del Congreso estadounidense antes de que se promulguen leyes más restrictivas.\n\nEl impacto de una interrupción de esta magnitud sería profundo.
No solo se erosionaría la confianza del público en la IA, sino que los líderes de la industria podrían ser catalogados como responsables de una amenaza global. En Europa, la Unión Europea ya ha comenzado a regular la IA, aunque con retrasos y matices que buscan no frenar la innovación. En EE. UU., el Congreso, envejecido y poco familiarizado con la tecnología, enfrenta el reto de legislar sin asfixiar un sector que ya representa una pieza clave de la economía.\n\nExpertos en ciberseguridad coinciden en que la solución no pasa por un “kill switch” universal, ya que ello implicaría que el daño ya ocurrió.
En cambio, proponen usar la propia IA para detectar y neutralizar comportamientos maliciosos. Bill Gates ha señalado que la autorregulación de las empresas es insuficiente, pues no se puede confiar plenamente en que estas controlen sus propios riesgos.\n\nCon las elecciones de mitad de mandato a la vuelta de la esquina, las firmas de IA buscan posicionarse antes de que se aprueben nuevas normativas. Su objetivo es sembrar la semilla de una regulación favorable que llegue antes de las elecciones presidenciales de 2028, asegurando así su ventaja competitiva en un entorno cada vez más regulado.
Fuente: Xataka